
“La polizia tedesca riesce a intercettare WhatsApp, Signal e Telegram. La cifratura end-to-end non serve a nulla e i provider collaborano con il Governo.”
È una lettura suggestiva della notizia circolata negli ultimi giorni, ma tecnicamente sbagliata.
Le autorità tedesche dispongono effettivamente di tecniche che consentono, in determinate circostanze, di accedere alle comunicazioni effettuate attraverso alcuni dei più diffusi servizi di messaggistica. Ma non risulta che abbiano violato gli algoritmi crittografici di WhatsApp o Signal, recuperato le loro chiavi di cifratura, ottenuto una backdoor dai produttori o scoperto qualche vulnerabilità capace di “rompere” la crittografia end-to-end.
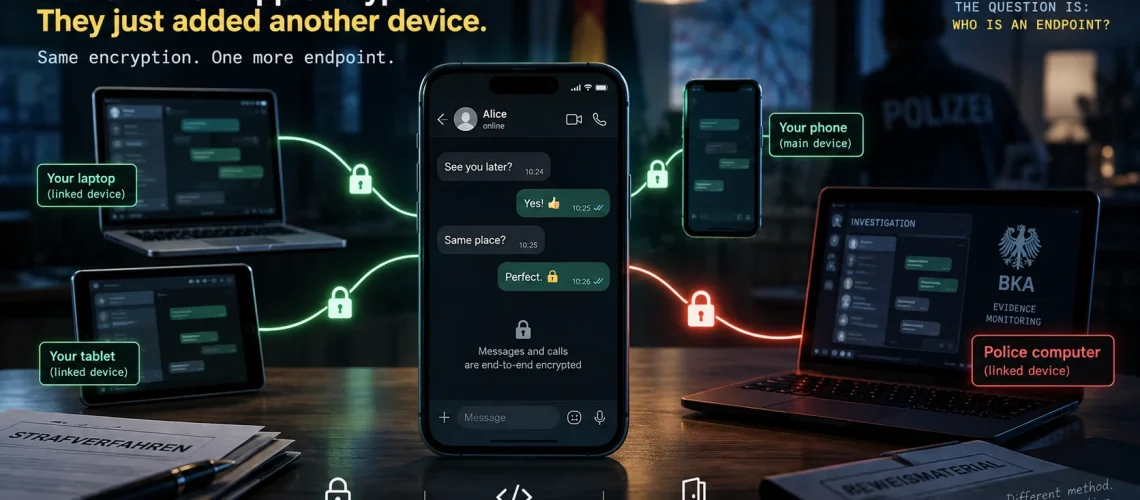
Il meccanismo è molto più semplice e, proprio per questo, probabilmente più interessante: in alcuni casi gli investigatori sono riusciti ad aggiungere alle comunicazioni un ulteriore dispositivo autorizzato.
In altre parole, invece di attaccare la crittografia, hanno attaccato — o sfruttato — uno degli endpoint.
Ed è una differenza enorme.
Da dove nasce la notizia
Il 2 settembre 2026 il sito tedesco Netzpolitik.org ha pubblicato un’inchiesta basata su un documento interno dello Zollkriminalamt, l’Ufficio federale tedesco delle dogane criminali.
Dal documento emerge che una tecnica definita Messengerüberwachung, cioè “sorveglianza dei messenger”, è stata sperimentata dalla fine del 2023 e, dopo quelli che l’amministrazione definisce risultati investigativi significativi nell’ambito della criminalità grave e organizzata, è entrata stabilmente nella struttura operativa dello Zoll a partire dal 1° agosto 2025. Il documento cita espressamente servizi come WhatsApp, Telegram e Signal.
C’è però un primo elemento da non trasformare in qualcosa che la fonte non dice.
Non sappiamo quante volte questa tecnica sia stata effettivamente utilizzata né su quali piattaforme. Nell’aggiornamento del 9 settembre, Netzpolitik riferisce che il Governo tedesco ha rifiutato di fornire persino dati generali sull’impiego di queste capacità nel 2025, sostenendo che informazioni di questo tipo potrebbero rivelare capacità e lacune operative delle forze di sicurezza.
Quindi è corretto dire che la capacità esiste ed è operativa. Sarebbe invece eccessivo trasformarlo in “la polizia tedesca intercetta abitualmente WhatsApp, Signal e Telegram”.
Il caso WhatsApp che spiega tutto
Per capire la tecnica bisogna tornare a un episodio avvenuto il 12 gennaio 2020.
Due coniugi furono ascoltati dalla polizia tedesca come testimoni in un’indagine riguardante la figlia. Consegnarono volontariamente per alcuni minuti i propri smartphone agli investigatori affinché potessero leggere e fotografare alcuni messaggi presenti sui dispositivi.
Durante quell’accesso, però, gli investigatori fecero qualcosa in più.
Utilizzando uno degli smartphone, effettuarono l’associazione con WhatsApp Web, scansionando il QR code necessario per collegare un computer controllato dalle autorità.
Da quel momento il computer era diventato un ulteriore dispositivo autorizzato dell’account WhatsApp e poteva quindi ricevere le successive comunicazioni. Il procedimento utilizzava normali funzionalità offerte da WhatsApp e non prevedeva l’installazione di un trojan sul telefono.
Questo è il cuore della questione.
Non è stata violata la crittografia.
È stato autorizzato un altro endpoint.
La crittografia end-to-end continua a funzionare
Supponiamo che Alice invii un messaggio a Bob.
Con una vera crittografia end-to-end il messaggio viene cifrato sul dispositivo di Alice e può essere decifrato soltanto dagli endpoint autorizzati di Bob.
Ma cosa succede se Bob utilizza contemporaneamente smartphone, notebook e tablet?
Tutti quei dispositivi devono poter ricevere il messaggio.
Ed è esattamente così che funzionano i sistemi multi-device.
WhatsApp specifica che ogni dispositivo collegato stabilisce autonomamente la propria connessione mantenendo la crittografia end-to-end delle comunicazioni.
Signal utilizza un meccanismo ancora più esplicito: ogni dispositivo collegato possiede proprie chiavi per cifrare e decifrare i messaggi e i mittenti inviano copie cifrate separatamente per ogni dispositivo appartenente all’account.
Se quindi qualcuno riesce legittimamente o illegittimamente ad aggiungere un proprio dispositivo all’insieme degli endpoint autorizzati, la crittografia non viene aggirata.
La crittografia sta facendo esattamente quello che deve fare: consegnare il messaggio cifrato a tutti gli endpoint che il sistema considera autorizzati.
Il problema è che uno di quegli endpoint non dovrebbe essere lì.
Nessuna backdoor e nessuna collaborazione segreta dei provider
Questo consente di sfatare un’altra interpretazione circolata online.
Non ci sono elementi nelle fonti disponibili che dimostrino una collaborazione segreta di Meta, Signal o Telegram con le autorità tedesche per consentire questo tipo di accesso.
Anzi, nella decisione del Bundesgerichtshof del 20 gennaio 2026 riguardante un caso Telegram, la Corte descrive espressamente la tecnica come un accesso realizzato senza il coinvolgimento del provider, attraverso la creazione di un ulteriore accesso all’account.
Anche la documentazione precedentemente pubblicata sul caso WhatsApp descriveva una procedura effettuata utilizzando le normali funzionalità della piattaforma.
Non serve quindi immaginare una chiave universale consegnata alle forze dell’ordine.
Non serve una backdoor.
Non è necessario che qualcuno “decifri WhatsApp”.
Serve ottenere la possibilità di autorizzare un altro dispositivo.
Ma come si collega un dispositivo senza che il proprietario se ne accorga?
Questo è il punto debole più interessante.
Per associare un nuovo dispositivo bisogna normalmente completare una procedura di autenticazione attraverso il dispositivo già autorizzato.
Su WhatsApp, per esempio, l’utente apre Dispositivi collegati, sceglie di aggiungere un dispositivo, supera la verifica biometrica oppure inserisce il codice di sblocco del telefono e successivamente scansiona il QR code mostrato sul computer.
Quindi va corretta una semplificazione che spesso compare nelle discussioni sulla vicenda: non è esatto affermare che “basta conoscere il PIN” in ogni situazione.
Dipende dal dispositivo e dalla sua configurazione.
Se l’investigatore dispone temporaneamente di uno smartphone già sbloccato, oppure è in grado di superare la verifica richiesta dal sistema, può procedere all’associazione.
Ma esiste anche un’altra possibilità: convincere la vittima a effettuare volontariamente l’associazione.
Ed è qui che la storia diventa praticamente identica a numerose truffe che stiamo vedendo anche su WhatsApp.
Ghost Pairing: quando è la vittima ad autorizzare l’attaccante
Il 20 agosto 2026 la stessa polizia tedesca del distretto di Soest ha diffuso un avviso riguardante una tecnica di frode chiamata Ghost Pairing.
La vittima riceve un messaggio apparentemente innocuo, talvolta proveniente dall’account già compromesso di una persona conosciuta. Può essere, per esempio, una richiesta di votare qualcuno in un concorso.
Seguendo le istruzioni, la vittima viene indotta a inserire un codice o confermare l’associazione di un nuovo dispositivo.
Il risultato è che un computer controllato dall’attaccante viene aggiunto ai dispositivi autorizzati dell’account WhatsApp.
È la versione moderna delle truffe del tipo “puoi votare mia figlia o mia nipote a questo concorso?”.
Anche in questo caso nessuno ha violato AES, Curve25519 o qualsiasi altro algoritmo.
È stato compromesso il processo di autorizzazione dell’endpoint.
Dal punto di vista della sicurezza informatica è una lezione fondamentale: un sistema crittografico può essere matematicamente solidissimo ma restare vulnerabile se un aggressore riesce a convincere l’utente ad autorizzarlo.
WhatsApp, Signal e Telegram però non funzionano allo stesso modo
Qui è necessaria una precisazione importante.
Mettere WhatsApp, Signal e Telegram nello stesso calderone rischia di generare un’altra falsa informazione.
Le normali conversazioni personali di WhatsApp utilizzano la crittografia end-to-end.
Un dispositivo collegato diventa quindi un ulteriore endpoint crittografico autorizzato.
Quando viene collegato un nuovo dispositivo, WhatsApp può trasferirgli una copia cifrata della cronologia recente. La stessa WhatsApp precisa che non tutte le conversazioni vengono necessariamente sincronizzate e che WhatsApp Desktop può sincronizzare una quantità di cronologia superiore rispetto a WhatsApp Web. Su alcuni client la cronologia disponibile può arrivare fino a circa un anno.
Questo significa che l’accesso non riguarda necessariamente soltanto i messaggi ricevuti dopo l’associazione.
Può riguardare anche comunicazioni precedenti.
Signal
Signal utilizza anch’esso crittografia end-to-end e supporta più dispositivi collegati.
L’attuale sistema di sincronizzazione consente a un nuovo dispositivo collegato di trasferire la cronologia delle chat e, per i contenuti multimediali, almeno gli ultimi 45 giorni. Nell’agosto 2026 Signal ha inoltre esteso ulteriormente il supporto multi-device a telefoni e tablet Android e ad altri dispositivi iOS.
Anche qui il concetto rimane lo stesso: una volta autorizzato, il dispositivo entra nell’insieme degli endpoint dell’account.
Signal specifica inoltre che per effettuare il collegamento bisogna utilizzare il dispositivo principale e superare la verifica biometrica o il codice di sblocco del dispositivo: il Signal PIN non è il codice utilizzato per autorizzare il linked device.
Telegram
Telegram costituisce invece un caso completamente diverso.
Le normali conversazioni Telegram, chiamate Cloud Chats, non utilizzano crittografia end-to-end. Utilizzano cifratura client-server e vengono conservate nel cloud Telegram proprio per consentire la sincronizzazione immediata fra diversi dispositivi.
Soltanto le Secret Chats utilizzano realmente crittografia end-to-end.
E le Secret Chats sono legate al dispositivo sul quale vengono create: Telegram precisa espressamente che non fanno parte del cloud e non possono essere visualizzate da altri dispositivi collegati allo stesso account.
Dire quindi che “la polizia aggira la crittografia end-to-end di Telegram collegando un altro dispositivo” è tecnicamente scorretto quando si parla delle normali chat Telegram: nella maggior parte dei casi quella crittografia end-to-end semplicemente non esiste.
Cosa è vero e cosa è falso
| Affermazione | Verdetto |
|---|---|
| La polizia tedesca possiede tecniche per accedere alle comunicazioni di alcuni messenger | VERO |
| WhatsApp o Signal hanno avuto la loro crittografia end-to-end violata | FALSO |
| È stato scoperto un algoritmo capace di decifrare i messaggi | FALSO |
| Meta o Signal hanno consegnato una backdoor alle autorità tedesche | NESSUNA PROVA |
| Può essere aggiunto un secondo endpoint autorizzato all’account | VERO |
| Serve necessariamente installare un malware sul telefono | FALSO |
| Possono essere acquisiti anche messaggi precedenti all’associazione | VERO, MA DIPENDE DAL SERVIZIO E DAL CLIENT |
| Tutte le chat Telegram sono end-to-end encrypted | FALSO |
| Un dispositivo collegato può teoricamente operare a nome dell’utente | VERO |
| La tecnica è automaticamente legale in qualsiasi indagine | FALSO |
Ed è proprio l’ultimo punto a rendere la vicenda ancora più interessante.
Il Bundesgerichtshof ha messo un limite importante
Nel marzo 2022 la polizia tedesca effettuò una cosiddetta Aufschaltung, cioè un collegamento occulto, all’account Telegram di un sospettato coinvolto in un’indagine sul commercio di sostanze dopanti.
In poche ore furono recuperate conversazioni risalenti anche a mesi precedenti.
Il caso è arrivato davanti al Bundesgerichtshof, la Corte federale di giustizia tedesca, che il 20 gennaio 2026, con la decisione 3 StR 495/25, ha stabilito un principio particolarmente importante.
La creazione segreta di un ulteriore accesso a un messenger senza l’intervento del provider costituisce una forma di Quellen-Telekommunikationsüberwachung, sostanzialmente una sorveglianza della comunicazione direttamente alla fonte.
E questo cambia completamente i limiti dell’acquisizione.
Secondo la Corte, nell’ambito di quel tipo di autorizzazione potevano essere acquisiti i messaggi prodotti a partire dal momento dell’ordine giudiziario, non indiscriminatamente tutta la cronologia precedente.
Per accedere retroattivamente ai dati più vecchi sarebbero state necessarie le condizioni più stringenti previste per una Online-Durchsuchung, disciplinata dal §100b della procedura penale tedesca.
Nel caso esaminato dalla Corte, una parte dei messaggi Telegram acquisiti retroattivamente è stata quindi dichiarata inutilizzabile.
Questo dettaglio è fondamentale: il dibattito non riguarda soltanto se tecnicamente sia possibile acquisire quei dati, ma anche quali dati un determinato provvedimento giudiziario autorizzi effettivamente ad acquisire.
E qui nasce un problema forense ancora più sottile
C’è poi una questione che interessa direttamente la digital forensics.
WhatsApp Web, Signal Desktop e i normali client Telegram non sono strumenti forensi progettati per effettuare una semplice acquisizione read only.
Sono client completi.
Un endpoint autorizzato può normalmente leggere messaggi ma può anche interagire con l’account, inviare messaggi e, a seconda del servizio, compiere operazioni che producono modifiche sincronizzate sugli altri dispositivi.
La stessa decisione del Bundesgerichtshof osserva che l’aggiunta segreta di un ulteriore dispositivo, a differenza della semplice consegna di dati da parte di un provider, comporta potenzialmente modifiche allo stato dei dati.
Il professor Christian Rückert, docente di diritto penale e IT law all’Università di Bayreuth, evidenzia proprio questo problema: l’autorità dovrebbe garantire tecnicamente — e non semplicemente promettere sul piano procedurale — che il sistema utilizzato non possa inviare messaggi o provocare alterazioni non indispensabili.
Ed è qui che bisogna evitare un’altra conclusione troppo rapida.
Non possiamo affermare che l’attuale sistema utilizzato dalle autorità tedesche permetta effettivamente agli investigatori di scrivere messaggi dall’account sorvegliato.
Il vecchio documento del BKA relativo alla tecnica WhatsApp sosteneva, infatti, che il sistema di acquisizione utilizzato impedisse la manipolazione dei dati. La documentazione più recente dello Zollkriminalamt non rivela abbastanza dettagli tecnici per sapere esattamente quale software venga oggi utilizzato.
Sappiamo quindi che un normale client avrebbe quelle capacità.
Non sappiamo se gli strumenti investigativi attualmente impiegati le abbiano disabilitate.
Ed è proprio questa mancanza di trasparenza a rendere la questione forense e giuridica ancora aperta.
La vera lezione: la crittografia protegge il canale, non un endpoint compromesso
La vicenda tedesca non dimostra che la crittografia end-to-end sia inutile.
Dimostra praticamente l’opposto.
Gli investigatori non hanno cercato di rompere la crittografia perché esiste un percorso molto più semplice: cercare di ottenere l’accesso a uno dei punti nei quali il contenuto deve necessariamente essere disponibile in chiaro.
È lo stesso principio che vale per moltissimi attacchi informatici.
Possiamo utilizzare la migliore crittografia disponibile, ma se qualcuno controlla il nostro smartphone sbloccato, compromette il nostro computer oppure riesce a convincerci ad autorizzare un suo dispositivo, il problema non è più la sicurezza del canale.
Il problema è l’endpoint.
È anche il motivo per cui affermare che “la crittografia end-to-end non serve a nulla” significa confondere due modelli di minaccia completamente differenti.
La E2EE protegge da intercettazioni lungo il percorso e, nei sistemi progettati correttamente, impedisce allo stesso provider di leggere il contenuto delle comunicazioni.
Non può però proteggere il contenuto da un dispositivo che il sistema considera legittimamente uno dei destinatari.
Cosa possiamo fare
La difesa più semplice contro questa specifica tipologia di attacco è sorprendentemente banale:
- Controllare periodicamente WhatsApp → Dispositivi collegati, Signal → Dispositivi collegati e Telegram → Impostazioni → Dispositivi/Sessioni attive, eliminando immediatamente qualsiasi dispositivo sconosciuto.
- Non inserire mai codici di associazione ricevuti attraverso link, messaggi o presunte procedure di verifica.
- Non scansionare QR code per collegare un dispositivo se non abbiamo personalmente iniziato la procedura.
- Attivare la verifica in due passaggi prevista dal servizio e proteggere lo smartphone con biometria e un codice di sblocco robusto.
- Prestare particolare attenzione alle richieste apparentemente innocue provenienti da amici o parenti — votazioni, concorsi, verifiche dell’account — perché potrebbero provenire da account già compromessi.
- Controllare immediatamente le sessioni attive quando riceviamo una notifica relativa all’aggiunta di un nuovo dispositivo.
WhatsApp e Signal raccomandano esplicitamente di verificare periodicamente i dispositivi collegati e rimuovere quelli che non si riconoscono.
Conclusioni
La polizia tedesca non ha “bucato WhatsApp”.
Non ha sconfitto il protocollo di Signal.
E non esiste alcuna prova, nelle fonti disponibili, di una backdoor segreta fornita dai gestori dei servizi.
Quello che emerge è tecnicamente molto più interessante.
Le autorità tedesche hanno sviluppato e utilizzato tecniche di account cloning o device linking attraverso le quali un ulteriore dispositivo può diventare parte dell’account sorvegliato.
Da quel momento la crittografia end-to-end continua perfettamente a funzionare.
Solo che ora, tra gli endpoint ai quali consegna legittimamente il messaggio cifrato, ce n’è uno controllato dagli investigatori.
La vera domanda, quindi, non è:
“Hanno rotto la crittografia?”
La risposta è no.
Le domande interessanti sono altre: come è stato autorizzato quell’endpoint, quali dati può ricevere, quali operazioni può compiere e quale provvedimento giudiziario consente alle autorità di utilizzarlo?
Ed è proprio su questi aspetti che la recente decisione del Bundesgerichtshof e i documenti dello Zollkriminalamt aprono un dibattito molto più serio di qualsiasi titolo sulla “fine della crittografia”.
Perché la crittografia end-to-end rimane uno dei migliori strumenti che abbiamo per proteggere le comunicazioni.
Ma, come sempre in sicurezza informatica, la catena termina su un dispositivo.
E se qualcuno riesce a diventare uno dei dispositivi autorizzati, non ha bisogno di rompere la catena: è già arrivato dall’altra parte.